7 formas de proteger sua empresa dos ataques de ransomware
Em 2016, um dos tópicos mais discutidos, junto com a Internet das Coisas e com os ataques DDoS, foi os ataques de ransonware. No universo da segurança da informação, esse termo ficou tão comum que passaram a surgir diversas variantes:
- Ransonwares direcionados a instituições de saúde;
- Aqueles que usam uma chave de criptografia para cada arquivo;
- Outros que criptografam o HD inteiro do computador;
- Alguns que são vendidos como serviço na internet;
- E, mais recentemente, ransomwares que prometem devolver os arquivos se o usuário infectar outras pessoas.
Nesse cenário, é preciso proteger sua empresa, seus arquivos e suas informações estratégicas para que esses tipos de ataque não comprometam a sua operação como um todo.
Mas, antes de tratar das formas de proteção, é bom saber o que é e como funcionam os ataques de ransomware. Vamos lá?
O que são os ataques de ransomware?
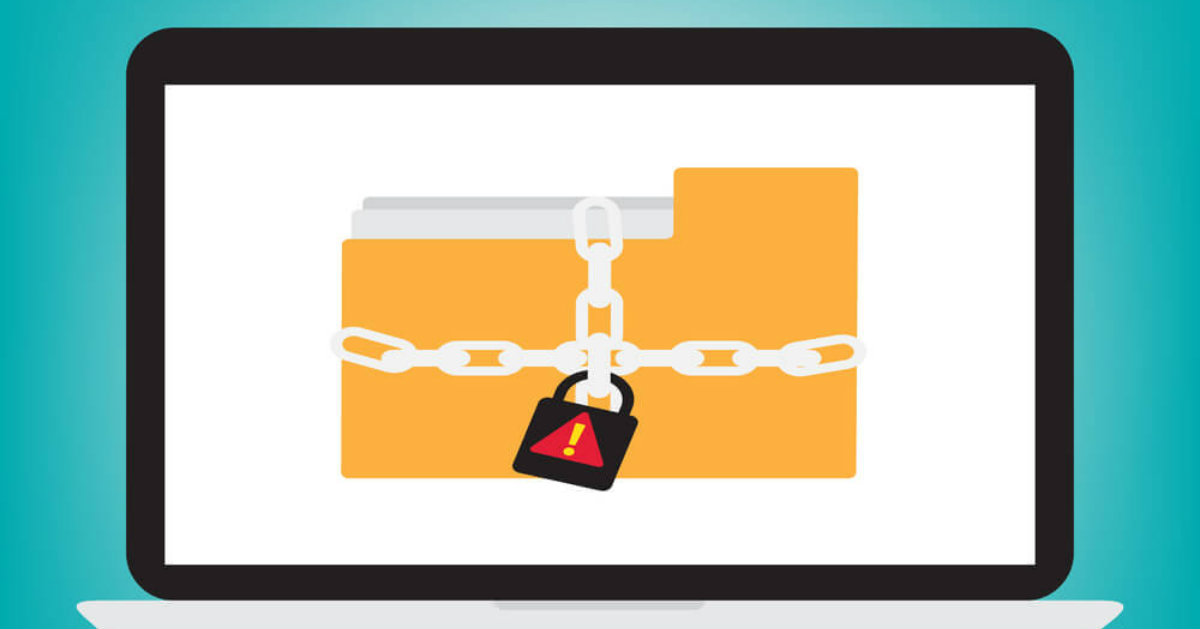
Trata-se de um tipo de malware que, ao tirar proveito de vulnerabilidades da infraestrutura de tecnologia da informação ou ao usar recursos de criptografia, restringe o acesso aos arquivos de um usuário ou de uma empresa.
Para que o acesso seja restabelecido, o criminoso exige que uma quantia seja paga como forma de resgate — geralmente, em bitcoins, a moeda virtual que é muito mais difícil de ser rastreada. Tudo isso acontece em segundo plano, de forma que o usuário perceba até que ele recebe o aviso do “sequestro”.
Como proteger sua empresa desse perigo?
1. Realizando backups
Mantenha, com periodicidade, uma cópia de todas as suas informações mais importantes, lembrando-se que não adianta, por exemplo, fazer backup no próprio computador porque o ransonware, com certeza, vai criptografar esses arquivos também.
2. Tomando mais cuidado com seus e-mails
Um dos grandes meios de propagação — não somente do ransonware, mas de vários malwares — é o e-mail, quase sempre com algum mecanismo de engenharia social trabalhando a curiosidade do usuário. Portanto, todo cuidado é pouco: nada de clicar em links que prometem fotos, jogos e afins.
3. Habilitando algumas configurações
Em suas máquinas, lembre-se de habilitar features que protejam seus dados e sua navegação. No Windows, por exemplo, é possível habilitar algumas opções como “Mostrar as extensões de arquivos” para que você possa saber exatamente qual o tipo de cada arquivo com o qual você se depara.
4. Lembrando-se de realizar as atualizações necessárias
Mantenha seu sistema operacional e seus programas atualizados para evitar que vulnerabilidades ainda não cobertas pelos fabricantes venham a ser utilizadas como portas de entrada para os ataques de ransonware.
5. Investindo em um antivírus de qualidade
Use um bom antivírus no seu computador para que esse programa seja capaz de detectar, identificar e isolar as ameaças.
6. Desabilitando o RDP
RDP (Remote Desktop Protocol) é um protocolo que permite a conexão de um usuário a uma máquina remotamente. Ou seja, pode ser uma porta de entrada para um ataque malicioso. Por isso, nada de acesso remoto aberto na internet, já que o RDP é um dos mais vulneráveis do mercado.
7. Conscientizando seu time
Nenhuma ferramenta vai funcionar se o tema não for esclarecido perante os usuários. Eles são o elo mais fraco na proteção e é principalmente com eles que deve ser feito o maior investimento em segurança da informação.
Pronto! Essas foram algumas maneiras de proteger sua empresa de ataques de ransonware. Conhece mais alguma eficaz? Conta pra gente nos comentários.